📌 この記事の要点
- GoogleはGeminiエージェントに会社ドメインのメールアドレスを付与する機能を正式発表。AIが「職場のメンバー」として組織に登録される時代が始まった。
- エージェントは複数のサブエージェントに業務を委譲できる。採用・経理・カスタマーサポートなど部門横断で業務フローが根本から変わる。
- AIを「同僚」として迎える以上、人間社員と同水準の権限設計・情報アクセス制御・監査ログが組織に求められる。
- 中小企業がいま着手すべき準備は「業務棚卸し」「権限マップの再設計」「AIアカウントポリシーの策定」の3点である。
- 組織図にAIエージェントを書き込む発想の転換こそが、2027年以降の競争優位を決める。
AIに「会社のメールアドレス」が割り当てられた。
2026年10月、GoogleはGemini for Google Workspaceにおいて、AIエージェントが企業ドメインのメールアドレス(例:gemini-hr@your-company.com)を持てる機能を正式発表した。単なる便利ツールの話ではない。
AIが「組織の一員」として登録される——この事実は、人事台帳・組織図・権限設計・情報セキュリティポリシーのすべてに手を入れることを意味する。
なぜそうなるのか。AIエージェントはメールを送受信し、カレンダーを管理し、ドキュメントを作成し、さらに他のサブエージェントに仕事を「委任」できる。これはもはや「ツール」ではなく、意思決定と行動を持つ「アクター」だ。
この記事は、経営者・管理職・情報システム担当者に向けて書いた。「Geminiエージェントって何?」という入門ではなく、「組織をどう再設計するか」という実務の話をする。
2026年10月に何が起きたのか——Geminiエージェント正式発表の要点
Googleが発表した内容を3点に絞る。第一に、AIエージェントへの企業メールアドレス付与。Google Workspaceの管理コンソールから、エージェントを「ユーザー」と同様に登録できるようになった。
第二に、マルチエージェント委任(Multi-Agent Delegation)の実装。メインエージェントが受け取ったタスクを、専門化されたサブエージェントに振り分けて処理させる仕組みだ。人間で言えば「部長が指示を出し、各担当係が動く」構造が、AIの世界で実現した。
第三に、監査ログとアクセス制御の統合。人間社員と同じAdmin SDKの枠組みでエージェントの行動履歴を記録できる。セキュリティ上の「抜け穴」を最初から塞ぐ設計になっている。
AIに名刺を渡す、ということ
会社のメールアドレスは単なる連絡先じゃない。それは組織内での権限・責任・信頼のシンボルだ。
顧客が「gemini-support@your-company.com」からメールを受け取ったとき、その送信者は誰なのか。法律上の責任は会社が負う。クレームはどこに行くのか。トラブル時の「担当者」は誰なのか。
つまり、会社の「名刺」をAIに渡す行為だ。名刺を渡した瞬間から、そのAIの言動はすべて会社の言動になる。この重みを経営者が正確に理解していない組織では、2026年中に必ずインシデントが起きる。
サブエージェントへの委任——「AI部長」が「AI係員」を動かす構造
マルチエージェント委任の仕組みは、工場の「段取り係」に似ている。段取り係(メインエージェント)が全体の工程を把握し、各作業台(サブエージェント)に最適なタスクを割り振る。
具体例で見ると、「新卒採用の書類選考を進めて」という指示に対し、メインエージェントが①履歴書解析サブエージェント、②スケジュール調整サブエージェント、③通知メール送信サブエージェントを同時並行で動かすことができる。人間が介在せずに、一連のワークフローが完結する。
注目すべきは処理速度だ。熟練した人間採用担当者が1日で処理できる書類選考の件数を、エージェントは数分で終わらせる。この非対称性が、部門業務の設計を根本から問い直させる。
採用・人事部門への影響——「選ぶ仕事」の再定義
採用業務でAIエージェントが担える領域は、2026年時点で書類選考・日程調整・合否通知・入社手続き書類の回収まで広がっている。
しかし、「文化的適合性の判断」と「最終意思決定の責任」は人間に残る。これは法律上の問題でもある。採用差別に関する説明責任を果たすには、最終判断者が人間である必要がある(少なくとも現行の日本の労働法制においては)。
人事担当者の役割は「書類をさばく係」から「AIエージェントの判断を監査・修正するアーキテクト」に移行する。そういう動き方を楽しめる人材を育てる準備、もうできてますか?
経理・財務部門への影響——「ゼロミス」の蛇口を開く
経理業務はAIエージェントとの相性が抜群にいい。請求書の受け取り・仕訳・承認ルーティング・支払い実行という一連のフローは、ルールが明確で反復性が高いからだ。
経理専用のGeminiエージェントに会社メールを付与すると、仕入れ先からの請求書メールを直接受信し、会計システムに自動入力し、担当者の承認を求めるSlack通知を送るまでを自律的に処理できる。
ただし、支払い実行権限をエージェントに与えるかどうかは別問題だ。不正送金リスクを考えると、「金が動く最後のステップ」には必ず人間の二重承認を設ける——これは外せない。蛇口(自動化)は開けても、栓(最終承認)は人間が握る構造が現実的だ。
カスタマーサポートへの影響——「24時間対応」の等式が変わる
カスタマーサポートにAIエージェントを導入している企業はすでに多い。しかし「会社メールアドレスを持つエージェント」の登場で、状況は一段階変わる。
顧客がサポートに問い合わせメールを送ると、エージェントが受信・解析・回答・CRMへの記録・エスカレーション判断をすべて処理する。回答メールは「support@your-company.com」から送られ、顧客にはAIと通信しているか人間と通信しているかが見えない。
ここで問題が生じる。2026年現在、EUのAI法(EU AI Act)は「AIとやり取りしていることを顧客に開示する義務」を定めている。日本でも同様の議論が進んでいる。エージェントのメール署名に「このメールはAIエージェントが作成しました」と明記するポリシー設計が、リスク管理の必須事項になりつつある。
組織図にAIを書き込む——「人間だけの組織図」は時代遅れになる
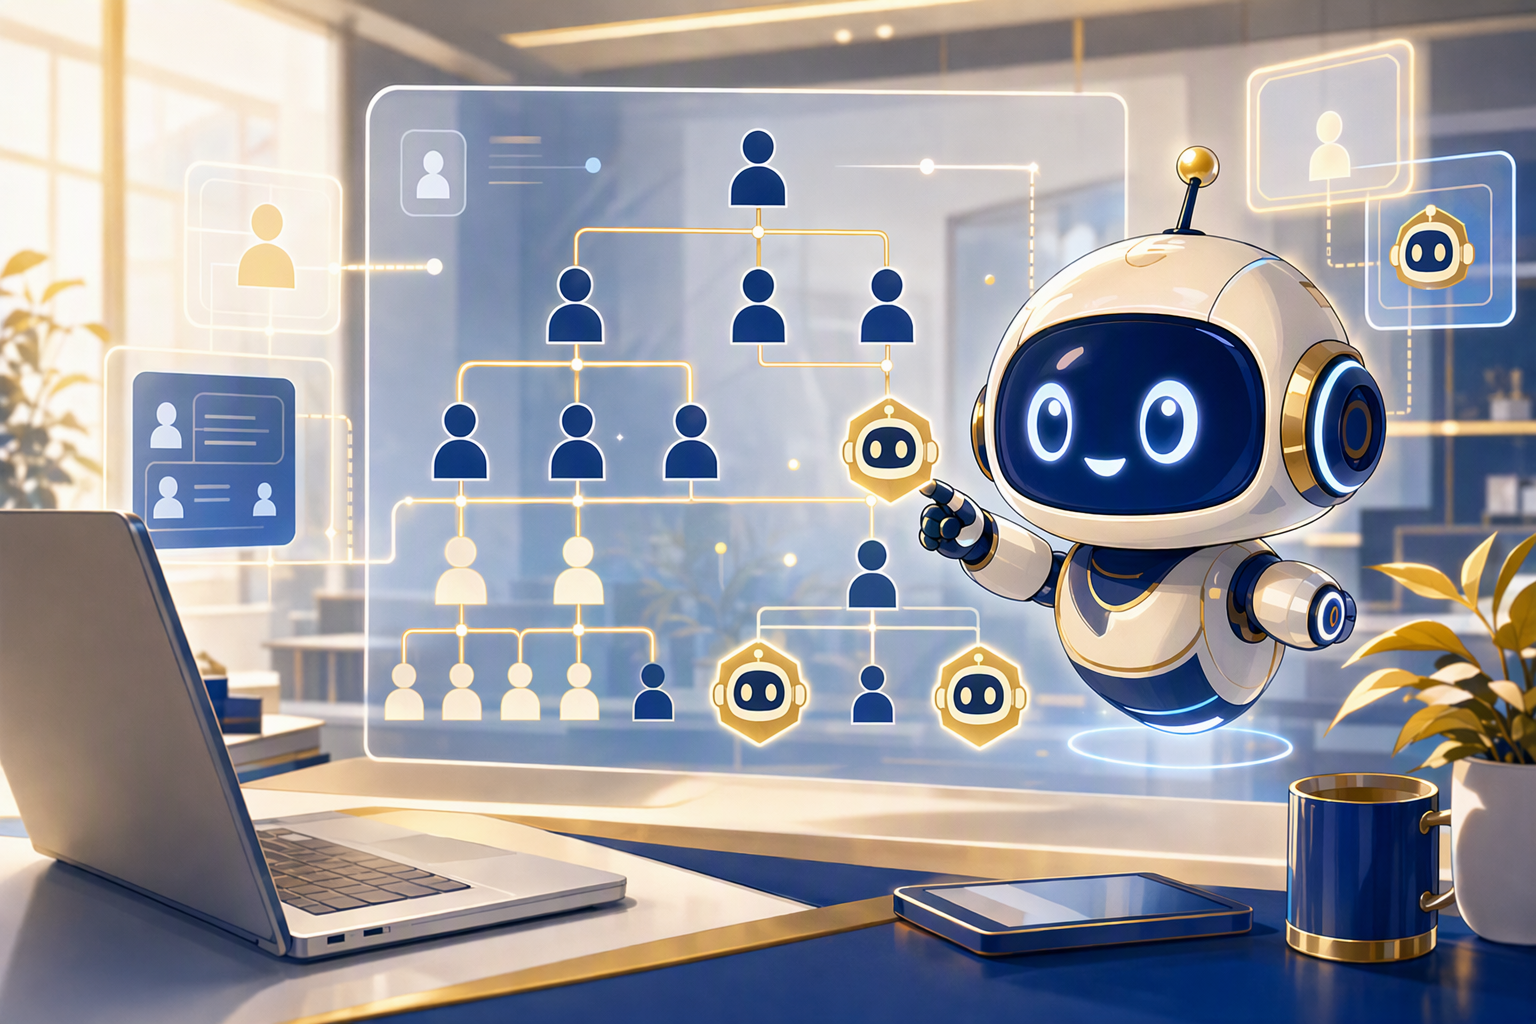
ぼくはトヨタ自動車に24年勤務した後、2023年4月に独立した。トヨタで学んだことの一つが「見える化」の徹底だ。問題は見えなければ解決できない。
AIエージェントが組織内で動いているのに、組織図に記載されていない状態は「見えない作業者がいる工場」と同じだ。責任の所在が曖昧になり、トラブル時に誰が判断するかが不明確になる。
2027年に向けた組織図の設計原則は「人間とAIエージェントを同じ枠組みで記述すること」だ。エージェントのアカウント名・担当業務範囲・権限レベル・監督責任者(人間)を明記する。これが組織ガバナンスの第一歩になる。
人間社員の権限設計では「職位×業務領域×システムアクセス」の3軸でマトリクスを作る。AIエージェントも同じ枠組みで設計する。
具体的には4つのレベルで考える。① 閲覧のみ(データを読むが変更・送信はしない)、② 起草(下書きを作るが送信は人間が行う)、③ 送信権限付き(一定条件下で自律送信可)、④ 委任権限付き(サブエージェントへのタスク委任が可能)だ。
多くの中小企業が見落とすのが、権限の「棚卸しタイミング」の設定だ。人間社員は異動・退職時に権限を剥奪するが、エージェントの権限は明示的に見直さなければ永続する。四半期ごとのエージェント権限レビューをポリシー化する——ここを手抜きすると、あとで必ずしっぺ返しが来る。
情報セキュリティの再設計——「AIアカウント」を狙うサイバー攻撃に備える
AIエージェントに会社メールアドレスが付与されると、そのアカウントは攻撃者の標的になりうる。エージェントアカウントが侵害されれば、メールの送受信・ドキュメントアクセス・サブエージェントへの不正命令が可能になる。
Googleのアーキテクチャでは、エージェントアカウントに対しても人間アカウントと同様の多要素認証・ゼロトラストポリシーを適用できる。ただし設定は管理者が明示的に行う必要がある。「デフォルトで安全」ではないことを前提に構築してほしい。
フィッシング攻撃の新形態にも注意が必要だ。攻撃者が「gemini-ceo@your-company.com」に似た偽アドレスを作成し、社員にメールを送るケースがすでに2026年後半から報告されている。エージェントのアカウント命名規則を社内で標準化し、全社員に周知する——これが今すぐできる最初の一手だ。
法的・コンプライアンス上の論点——「AIの発言は誰の責任か」
AIエージェントが会社名義のメールで顧客に誤情報を伝えた場合、法的責任は会社が負う。現行の代理・委任に関する民法の考え方を適用すれば、これは明確だ。
問題は「AIが判断した内容を会社が事前に確認していなかった」ケースだ。エージェントの発言・送信内容をすべて事前確認するのは現実的でない。だからこそ、エージェントに「許可する行動」と「禁止する行動」を明文化したガイドラインの整備が先に来る。
個人情報保護の観点も忘れずに。エージェントが顧客の個人情報を含むメールを処理する場合、プライバシーポリシーへの追記と、場合によっては顧客への事前通知が必要になる。2026年時点での日本の個人情報保護委員会のガイドラインは必ず確認してほしい。
部門別・今すぐ確認すべきチェックリスト
抽象的な話を続けても現場は動かない。部門ごとの確認項目を示す。
【人事・採用】エージェントが扱う候補者データの保管場所と保持期間を確認したか。採用判断の最終承認フローに人間が必ず介在する設計になっているか。
【経理・財務】エージェントに付与するシステムアクセス権限の上限を定めたか。支払い実行の二重承認プロセスは文書化されているか。月次の支出異常検知アラートをエージェントの監視対象に組み込んでいるか。
【カスタマーサポート】エージェントが回答できない「エスカレーション必須案件」の定義を作ったか。AI回答であることの開示方針を決定し、メール署名・チャットUIに反映したか。顧客からのクレーム窓口は人間が担当できる体制を維持しているか。
今すぐやるべき3つの準備——中小企業向け実践ロードマップ
「大企業の話でしょ」と思った経営者に伝えたい。Google Workspaceのプランによっては、中小企業でも2026年度中にこの機能が順次開放される。のんびり構えてる時間はないですよ。
準備①:業務棚卸し(1〜2週間)。自社の業務を「繰り返し発生する・ルールが明確・判断基準が文書化できる」という3条件でスクリーニングする。これがAIエージェントの初期導入候補になる。逆に「例外対応が多い・感情的配慮が必要・法的責任が重い」業務は当面、人間が担う領域として区別する。
準備②:権限マップの再設計(2〜3週間)。現在の社内システムへのアクセス権限を一覧化し、「AIエージェントに付与してよい権限のレベル」を部門ごとに決める。情報システム担当者だけに任せないこと。各部門長が必ず関与する。現場を知らない権限設計は必ず抜け穴を生む——これはトヨタで何度も見てきた話だ。
準備③:AIアカウントポリシーの策定(1〜2週間)。エージェントアカウントの命名規則・権限レビュー頻度・廃止手順・インシデント時の対応フローを1枚の文書にまとめる。完璧じゃなくていい。「最初のバージョン」を作ることが出発点だ。現場で使いながら四半期ごとに更新していけばいい。
2027年の組織の姿——「人間とAIが協働する」が前提の世界
2027年末の組織図には、人間社員の名前とAIエージェントのアカウント名が並んで記載されているだろう。「AIを使っている会社」ではなく「AIと働いている会社」が標準になる。
この変化で恩恵を受けるのは、AIに「委任できる仕事」を明確に定義できた組織だ。たとえるなら、優秀な新入社員に仕事を任せるのと同じ——何を任せて、何を自分でやるかの判断力が、マネジメントの核心になる。
AIエージェントは「代替」ではなく「増幅」だ。人間が10の力で動かしていた組織が、適切な設計のもとで100の力を出せるようになる。その設計図を描く時間は、いまこの瞬間から始まっている。まず手をつけた人が、一歩先を行く。
まとめ ─ これだけ覚えておけばいい
- Geminiエージェントへのメールアドレス付与:AIが組織の「一員」として登録される時代が2026年10月に実質的に始まった。
- マルチエージェント委任:メインエージェントがサブエージェントを動かす構造が実現し、採用・経理・CSの業務フローが根本から変わる。
- 権限設計が急務:AIアカウントにも人間と同じ権限マップを適用し、四半期ごとのレビューをポリシー化すること。
- 法的責任は会社にある:エージェントの発言・送信内容の責任は会社が負う。許可・禁止行動のガイドライン整備が先に来る。
- 3つの準備を今すぐ着手:①業務棚卸し、②権限マップ再設計、③AIアカウントポリシー策定。完璧じゃなくていい、まず動いた人が一歩先を行く。
組織図にAIを書き込む勇気を持った会社が、2027年以降の市場で先手を打てる。
出典・参考情報
- Google Workspace 公式ブログ(2026年)
- Google Cloud AI ブログ — Gemini エージェント発表資料(2026年)
- EU AI Act(欧州連合 AI法 正式文書)
- 個人情報保護委員会 — 生成AI活用に関するガイダンス(2026年版)
- Google Admin SDK ドキュメント — エージェントアカウント管理
用語集
- AIエージェント(AI Agent):人間の指示なしに自律的にタスクを実行するAIシステム。ツールの呼び出し・情報収集・判断・実行を繰り返しながら目標を達成する。
- マルチエージェント委任(Multi-Agent Delegation):1つのメインエージェントが、専門化された複数のサブエージェントにタスクを分担して割り振る仕組み。並列処理で業務効率が飛躍的に向上する。
- Google Workspace:GmailやGoogleドライブ、Meetなどを統合したGoogleのビジネス向けクラウドサービス。Geminiエージェントはこの基盤上で動作する。
- ゼロトラスト(Zero Trust):「社内にいれば安全」という前提を捨て、すべてのアクセスを継続的に検証するセキュリティモデル。AIエージェントアカウントにも適用が推奨される。
- Admin SDK:Google Workspaceの管理者がアカウント・権限・ログを一元管理するためのプログラミングインターフェース。エージェントの行動監査もここで行う。
- エスカレーション:AIエージェントが対応できない複雑・高リスクな案件を、人間の担当者に引き継ぐプロセス。エスカレーション条件の定義がサポート品質を左右する。
📊 ippo の無料サービス
合同会社 ippo / 代表 ぐっさん (山口高幸)